ক্রিপ্টোকারেন্সি বাইন্যান্সে সাইবার হামলা, মাত্র ২০ মিনিটে ৬৩০ কোটি ডলার চুরি
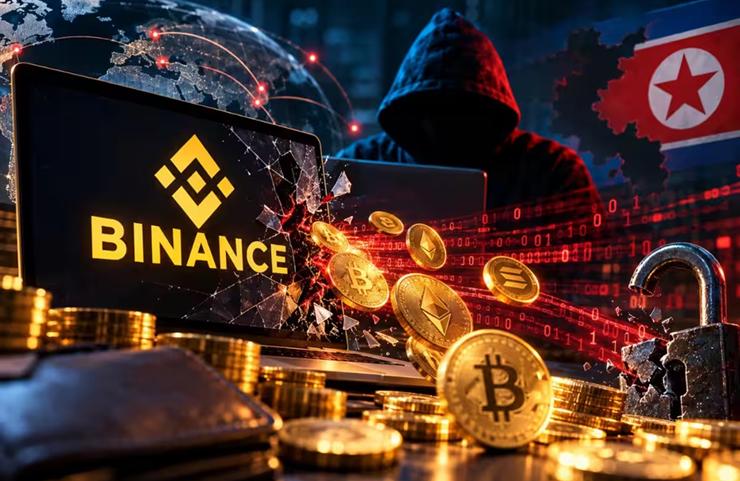
বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইন্যান্সে বড় ধরনের সাইবার হামলায় প্রায় ৬৩০ কোটি ডলারের ডিজিটাল সম্পদ চুরির ঘটনা ঘটেছে। ব্লকচেইন বিশ্লেষকদের তথ্য অনুযায়ী, হামলার মূল অংশটি সম্পন্ন করতে হ্যাকারদের সময় লেগেছে মাত্র ২০ মিনিট। ক্রিপ্টোকারেন্সির ইতিহাসে এটিকে এখন পর্যন্ত সবচেয়ে বড় চুরির ঘটনা হিসেবে দেখা হচ্ছে।
যুক্তরাষ্ট্রভিত্তিক ব্লকচেইন বিশ্লেষক প্রতিষ্ঠান টিআরএম ল্যাবস জানিয়েছে, হ্যাকাররা বাইন্যান্সের লেনদেন অনুমোদনের জন্য ব্যবহৃত ডিজিটাল স্বাক্ষর অবকাঠামোর নিয়ন্ত্রণ নিয়ে বিভিন্ন ওয়ালেট থেকে বিপুল পরিমাণ সম্পদ সরিয়ে নেয়। ব্লকচেইন রেকর্ড অনুযায়ী, স্থানীয় সময় বৃহস্পতিবার রাত ৮টার কিছু পর হামলা শুরু হয়। অল্প সময়ের মধ্যেই চুরি হওয়া সম্পদের বড় অংশ হ্যাকারদের নিয়ন্ত্রণে চলে যায়।
প্রথম দিকে একটি প্রকৌশলীর ল্যাপটপ আক্রান্ত হওয়ার মাধ্যমে হামলার সূত্রপাত হয়েছে বলে ধারণা করেছিল বাইন্যান্স। তবে পরবর্তী তদন্তে নিরাপত্তাব্যবস্থার আরও কয়েকটি দুর্বলতার সন্ধান পাওয়া গেছে। প্রতিষ্ঠানটি জানিয়েছে, ঘটনাটি ছিল জটিল এবং তদন্ত শেষ না হওয়া পর্যন্ত বিস্তারিত তথ্য প্রকাশ করা সম্ভব হচ্ছে না।
গ্রাহকদের সম্পদের নিরাপত্তায় বাইন্যান্সের নিজস্ব সুরক্ষা তহবিল রয়েছে। প্রতিষ্ঠানটির ওয়েবসাইট অনুযায়ী, ওই তহবিলে প্রায় ১০০ কোটি ডলারের বিটকয়েন সংরক্ষিত ছিল। বাইন্যান্সের কো-সিইও রিচার্ড টেং জানিয়েছেন, হামলায় সৃষ্ট ক্ষতি পূরণে সুরক্ষা তহবিলের পাশাপাশি কোম্পানির নিজস্ব সম্পদ ব্যবহার করা হবে।
রয়টার্সের সর্বশেষ প্রতিবেদনে বলা হয়েছে, চুরি হওয়া সম্পদের প্রায় ৬০০ কোটি ডলারের সমপরিমাণ অর্থের ক্ষতি পোষাতে ব্যবস্থা নিয়েছে বাইন্যান্স। এর মধ্যে কোম্পানির নিজস্ব অর্থ ব্যবহার করে চুরি হওয়া সম্পদের বিপরীতে বিকল্প টোকেন কেনার উদ্যোগও রয়েছে। তবে ক্ষতিগ্রস্ত সম্পদ উদ্ধার করা এবং গ্রাহকদের ক্ষতি পূরণে সমপরিমাণ সম্পদ জোগাড় করা এক বিষয় নয়।
এদিকে, হামলার সঙ্গে উত্তর কোরিয়ার হ্যাকারদের সংশ্লিষ্টতার সন্দেহ করছে কয়েকটি ব্লকচেইন বিশ্লেষক প্রতিষ্ঠান। টিআরএম ল্যাবস ও চেইনঅ্যানালাইসিসের বিশ্লেষণে আগের কিছু সাইবার হামলার কৌশলের সঙ্গে এ ঘটনার মিল পাওয়া গেছে। গত বছর ক্রিপ্টো এক্সচেঞ্জ বাইবিটে বড় ধরনের হামলার জন্য উত্তর কোরিয়ার হ্যাকার গোষ্ঠীকে দায়ী করেছিল যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই।
তবে হামলাকারীদের পরিচয় নিয়ে বাইন্যান্সের পক্ষ থেকে প্রাথমিকভাবে নিশ্চিত কোনো তথ্য দেওয়া হয়নি। তদন্তকারীরা হামলার পেছনে কারা রয়েছে, তা শনাক্তে কাজ করছেন।
চুরি হওয়া সম্পদের একটি বড় অংশ ছিল স্টেবলকয়েন। টিথার, সার্কল, রিপল ও ওয়ার্ল্ড লিবার্টি ফাইন্যান্সিয়ালসহ বিভিন্ন প্রতিষ্ঠানের সহযোগিতায় এসব সম্পদের উল্লেখযোগ্য অংশ জব্দ করা হয়েছে। তবে জব্দ করা সম্পদ স্বয়ংক্রিয়ভাবে বাইন্যান্সের কাছে ফেরত যায় না; সেগুলো উদ্ধারে আইনি ও প্রযুক্তিগত প্রক্রিয়া প্রয়োজন।
স্টেবলকয়েনের ইস্যুকারী প্রতিষ্ঠান চাইলে নির্দিষ্ট ওয়ালেটে থাকা টোকেন ফ্রিজ বা লেনদেনের অযোগ্য করে দিতে পারে। কিন্তু বিটকয়েন ও ইথারের মতো সম্পদ কোনো একক কোম্পানি ইস্যু করে না। ফলে নির্দিষ্ট প্রতিষ্ঠানের পক্ষে এসব ক্রিপ্টোকারেন্সি সরাসরি জব্দ করা সম্ভব নয়।
সিঙ্গাপুরভিত্তিক ব্লকচেইন গোয়েন্দা প্রতিষ্ঠান চেইনআর্গোসের জেনারেল কাউন্সেল প্যাট্রিক তানের মতে, চুরি হওয়া বিটকয়েন ও ইথার কোনো নিয়ন্ত্রিত এক্সচেঞ্জ বা ব্রোকারের কাছে গেলে কিংবা আইন প্রয়োগকারী সংস্থা সংশ্লিষ্ট ওয়ালেটের প্রাইভেট কি উদ্ধার করতে পারলে সেগুলো জব্দের সুযোগ তৈরি হতে পারে।
টিআরএম ল্যাবসের হিসাবে, চুরি হওয়া সম্পদের প্রায় ২৪০ কোটি ডলারের বিটকয়েন ও ইথার উদ্ধারের বাইরে ছিল। এসব সম্পদের গতিবিধি শনাক্তে বিশ্লেষক ও সংশ্লিষ্ট প্রতিষ্ঠানগুলো কাজ করছে।
এর আগে গত বছর বিশ্বজুড়ে প্রায় ১৫০টি পৃথক সাইবার হামলায় ২৯০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি হয়েছিল বলে জানিয়েছে টিআরএম ল্যাবস। বাইন্যান্সে সাম্প্রতিক হামলার পর ক্রিপ্টো বাজারের নিরাপত্তা ও বিনিয়োগকারীদের আস্থা নিয়ে নতুন করে উদ্বেগ তৈরি হয়েছে। হামলার খবর ছড়িয়ে পড়ার পর প্রধান ক্রিপ্টোকারেন্সিগুলোর দামে পতন এবং স্টেবলকয়েনের সামগ্রিক বাজারমূল্যেও নিম্নমুখী প্রবণতা দেখা যায়।
(ঢাকাটাইমস/০১ নভেম্বর/আরজেড)
 ঢাকা টাইমস অনলাইন এর সর্বশেষ খবর পেতে Google News ফিডটি ফলো করুন